 Kenichi
「首相がXで『大至急』と呼びかけていたけれど、うちのホームページは大丈夫なのか」と気になっている方も多いでしょう。2026年10月21日、ホームページを動かす仕組みとして広く使われている「PHP」の重大な脆弱性2件を修正したバージョンが公開されました。
この記事では公式の発表をもとに、自社のサイトが対象かどうかの確かめ方と、サーバーの種類ごとの対応を解説します。各社の対応状況は日々変わるため、2026年10月22日時点の情報としてご覧ください。
PHPの重大な脆弱性とは?
今回の脆弱性は、ホームページの中身ではなく、ホームページを動かす土台そのものに見つかりました。まずは何が起きたのかを、3つに分けて押さえておきましょう。
- 1. PHPはホームページを動かす仕組みの一つ
- 2. ログインしなくてもサーバーを操られるおそれがある2件の脆弱性
- 3. 首相や国の機関も異例の呼びかけ
それぞれ解説していきます。
1. PHPはホームページを動かす仕組みの一つ
PHPは、Webサーバーの上で動くプログラミング言語です。問い合わせフォームの受け付けやブログ記事の表示など、ページが開かれるたびに裏側で必要な処理を行っています。
WordPressも、サーバーの上ではPHPで動くソフトウェアです。WordPressで作ったホームページは、PHPが修正されるまで今回の脆弱性と無関係ではいられません。
(参照:WordPress.org 日本語「必須要件」)
調査会社W3Techsによると、サーバー側で使われている言語が分かっているWebサイトのうち、69.3%がPHPを使っています(2026年10月22日時点)。多くの事業者にとって、自社のホームページにも関わる問題だといえます。
(出典:W3Techs「Usage Statistics and Market Share of PHP for Websites」)
2. ログインしなくてもサーバーを操られるおそれがある2件の脆弱性
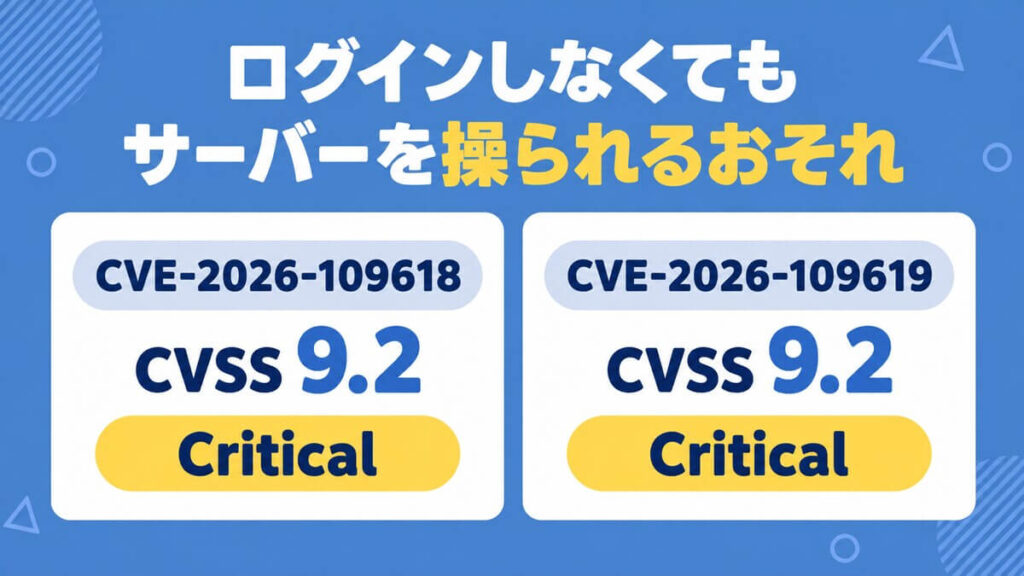
今回見つかったのは、CVE-2026-109618とCVE-2026-109619の2件の脆弱性です。悪用されると、ログインしていない外部の第三者に、サーバー上で好きなプログラムを動かされるおそれがあります。
深刻さを0〜10の数値で表すCVSSという指標では2件とも9.2と評価され、最も深刻な「Critical」に分類されました。
(参照:PHP「Security advisory: Critical remote code execution vulnerabilities, update now」)
2件を組み合わせた攻撃は「PHP2shell」と呼ばれ、発見に関わったWiz社はPHP 5.4以降のバージョンが少なくともどちらかの脆弱性の影響を受けると説明しています。
(参照:IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」)
修正済みのバージョンは、次の4つです。
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
PHPの開発チームは日本時間10月21日の午後11時ごろにこれらを公開し、すべての利用者にすぐ更新するよう強く求めました。PHP本体の問題のため、WordPressやプラグインを最新にしていても、PHPを更新しない限り今回の脆弱性は防げません。
(参照:PHP「Security advisory: Critical remote code execution vulnerabilities, update now」)
3. 首相や国の機関も異例の呼びかけ
日本では10月21日の夜に、高市首相が自身のXで「大至急のお願い」として、修正版をすぐに適用できるよう準備を呼びかけました。すぐに適用するのが難しい場合は、ウェブサイトを一時的に止めることもリスクを下げる有効な方法の一つだとしています。
国家サイバー統括室もXで同じ趣旨の呼びかけを行いました。首相が特定のソフトウェアの脆弱性について直接呼びかけるのは、異例のことです。
(参照:ITmedia NEWS「高市総理「大至急、PHPパッチ適用を」Xで異例の要請 エンジニアは評価「経営層に伝わる」」)
IPA(情報処理推進機構)とJPCERT/CCも、10月22日に注意喚起を出しました。IPAは、更新が済むまでの暫定的な対策が難しい場合には、外部からのアクセスの遮断やサービスの一時停止が必要かを判断するよう求めています。
(参照:IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」)
自社のホームページが対象か確かめる
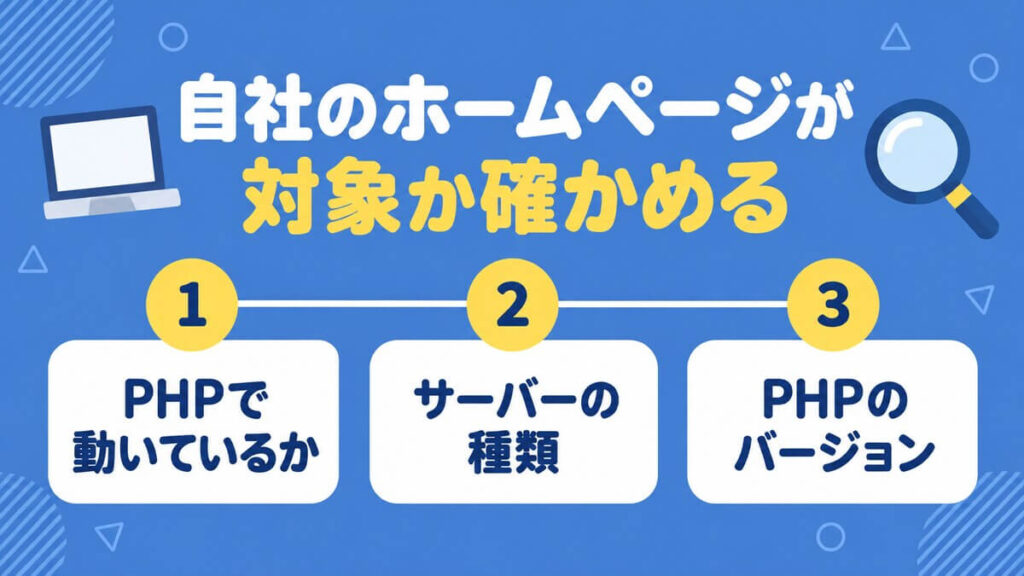
今回の件でどこまで手を打つ必要があるかは、ホームページの作り方とサーバーの種類によって変わります。次の3つを順に確かめてみましょう。
- 1. PHPで動いているか
- 2. どこのサーバーで動いているか
- 3. PHPのバージョン
それぞれ解説していきます。
1. PHPで動いているか
WordPressで作ったホームページは、PHPで動いています。WordPress以外でも、問い合わせフォームや会員ページ、ネットショップの仕組みがPHPで作られていることは珍しくありません。
どの仕組みで作られているか分からない場合は、制作を担当した会社に聞くのが確実です。Wixのように、サーバーの管理を運営会社が担うサービスで作ったサイトなら、まずは運営会社のお知らせを確かめましょう。
2. どこのサーバーで動いているか
次に、ホームページがどの種類のサーバーで動いているかを確かめます。サーバーの種類によって、PHPを更新する立場の人が変わるためです。
- レンタルサーバー
エックスサーバーやさくらのレンタルサーバのように、サーバー会社がPHPを用意して管理しているもの。PHPの更新はサーバー会社が行う - VPS・クラウドサーバー
サーバーを丸ごと借りて、自社や制作会社がPHPを入れて管理しているもの。PHPの更新も管理している側が行う - 制作会社が用意したサーバー
制作会社がサーバーの契約から管理まで引き受けているもの。PHPの更新は制作会社が行う
さくらインターネットは、レンタルサーバでは提供しているPHPに自社で修正を当てる一方、VPSで利用者がPHPを動かしている場合は利用者自身で更新するよう案内しています。
まずは、誰がPHPを更新する立場なのかをはっきりさせることが大切です。
(参照:さくらインターネット「【重要】PHPの脆弱性に関する当社の対応状況について」)
3. PHPのバージョン
WordPressを使っている場合は、管理画面の「ツール」にある「サイトヘルス」を開き、「情報」タブの「サーバー」でPHPのバージョンを確かめられます。
サーバー会社の管理画面でも確認できますが、画面の名前や場所は変わる場合があるため目安としてご覧ください。
(参照:WordPress.org「Site Health Screen」)
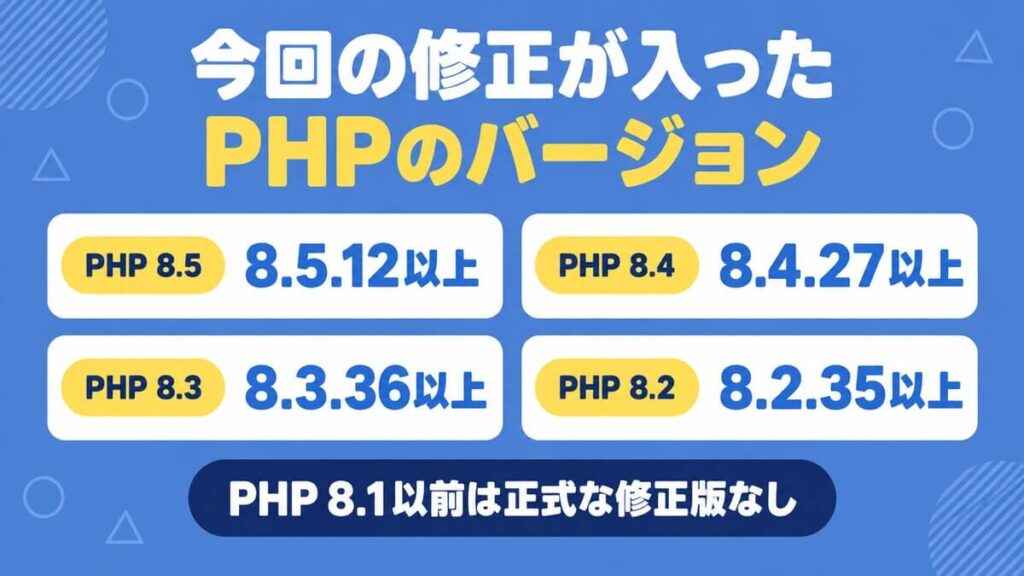
PHP 8.2〜8.5を使っている場合は、次のバージョン以上になっていれば今回の修正が入っています。
(参照:PHP「Security advisory: Critical remote code execution vulnerabilities, update now」)
- PHP 8.5
8.5.12以上 - PHP 8.4
8.4.27以上 - PHP 8.3
8.3.36以上 - PHP 8.2
8.2.35以上
ただし、レンタルサーバーではサーバー会社が独自の修正を当てている場合もあり、表示されるバージョンの数字だけでは判断できないことがあります。迷ったときは、サーバー会社のお知らせで対応状況を確かめましょう。
(参照:エックスサーバー「予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ」)
PHP 8.1以前のバージョンは、PHPの開発元による更新がすでに終わっており、今回も正式な修正版は提供されていません。古いバージョンを使い続けている場合の対応は後述します。
(参照:PHP「Security advisory: Critical remote code execution vulnerabilities, update now」)
環境ごとの対応
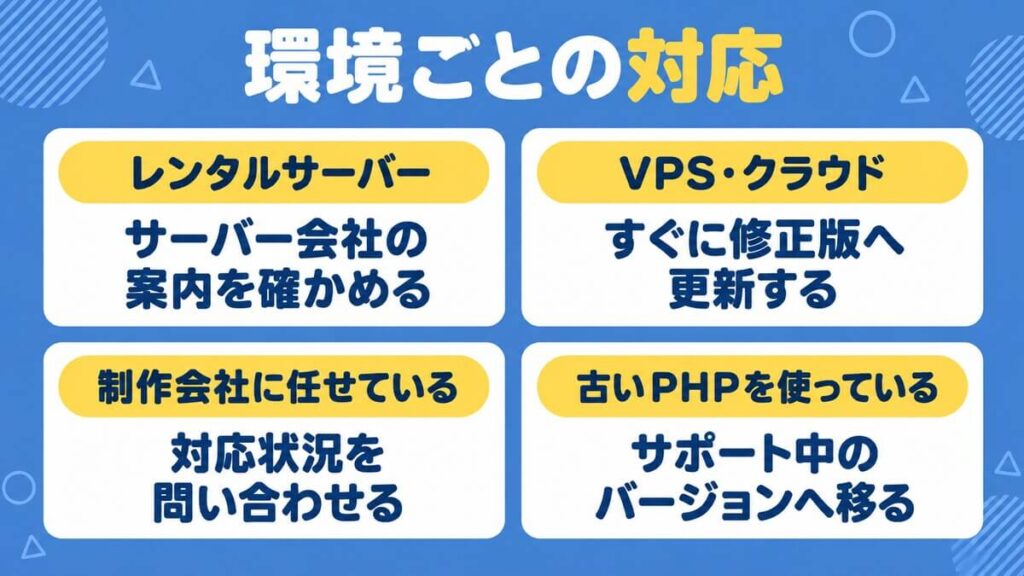
確かめた結果に合わせて、次のように対応を進めましょう。
- 1. レンタルサーバーなら、サーバー会社の案内を確かめる
- 2. VPSやクラウドを自分で管理しているなら、すぐに更新する
- 3. 制作会社に任せているなら、対応状況を問い合わせる
- 4. 古いPHPを使っているなら、サポート中のバージョンへ移る
それぞれ解説していきます。
1. レンタルサーバーなら、サーバー会社の案内を確かめる
レンタルサーバーでは、PHP本体の更新はサーバー会社の役割です。主なサーバー会社は今回の件で緊急の対応を行い、公式サイトで状況を案内しています。
たとえばエックスサーバーは、10月22日20時10分時点で、提供しているPHP 5.6〜8.5のすべての対象サーバーに修正を当て終えたと発表しました。PHP 5.5以下は、修正の作成と検証を進めている段階です。
同社によると、10月21日の夕方から管理画面などを一時的に止めていたのは、不正アクセスが起きたためではなく予防のための措置でした。サーバー自体は動き続けており、ホームページの表示やメールの送受信にも影響はないとしています。
(参照:エックスサーバー「予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ」)
ConoHa WINGは10月22日のお知らせで、サーバーへの修正を順次進めている段階だと案内しました。10月21日からの緊急メンテナンスと、ファイルマネージャーやWebメールの一時停止も、この対応の一環です。利用者がPHPのバージョンを変える必要はなく、ホームページの表示やメールの送受信も通常どおり使えるとしています。
(参照:ConoHa WING「【重要】PHPの脆弱性への弊社対応について」)
さくらのレンタルサーバは、10月22日14時時点で、提供しているPHPへの修正を終えたと発表しました。まずは契約しているサーバー会社のお知らせを開き、対応が終わっているか、利用者に追加でお願いしていることがないかを確かめましょう。
(参照:さくらインターネット「【重要】PHPの脆弱性に関する当社の対応状況について」)
2. VPSやクラウドを自分で管理しているなら、すぐに更新する
VPSやクラウドサーバーで自社や委託先がPHPを管理している場合は、すぐに修正版へ更新してください。PHPの開発チームはLinuxのディストリビューションなどの提供元に修正を前もって渡しているため、使っているOSの提供元から更新が出ていないかを確かめましょう。
設定の変更で一部の攻撃経路を減らす方法も示されていますが、開発チームは更新だけが完全な対策だとしています。
(参照:PHP「Security advisory: Critical remote code execution vulnerabilities, update now」)
更新がすぐにできない場合は、外部からのアクセスを遮断することや、サイトを一時的に停止することも検討しましょう。攻撃を受けたときの被害を考えれば、短い時間サイトを止めるほうが損失を抑えられる場合もあります。
(参照:IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」)
3. 制作会社に任せているなら、対応状況を問い合わせる
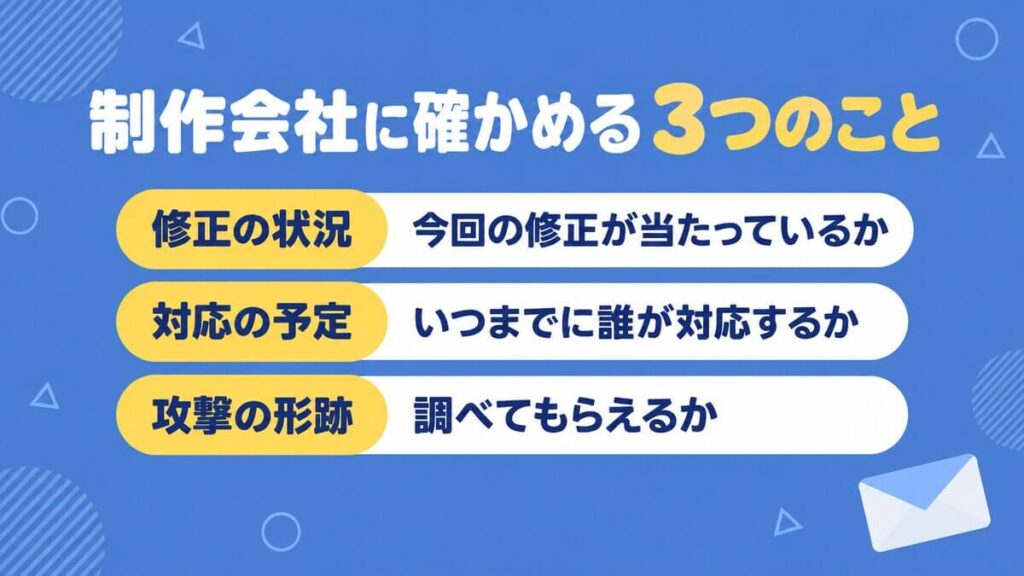
サーバーの管理まで制作会社に任せている場合は、今回の脆弱性への対応が済んでいるかを問い合わせましょう。保守の契約を結んでいても、どこまでが契約の範囲かは会社によって異なります。
問い合わせるときは、次の3つを確かめると話が早く進むでしょう。
- PHPのバージョンと修正の状況
今使っているPHPのバージョンと、今回の修正が当たっているか - 対応の予定
まだ対応していない場合、いつまでに誰が対応するのか - 攻撃を受けていないかの確認
攻撃を受けた形跡がないかを調べてもらえるか
制作会社と連絡が取れない場合や保守の契約が切れている場合は、サーバー会社の案内を確かめたうえで、ほかの専門家に相談することも考えましょう。
4. 古いPHPを使っているなら、サポート中のバージョンへ移る
今回は、サポートの終わったPHPにもサーバー会社が独自に修正を当てた例が見られました。それでも、サポートが終わったバージョンを使い続ける限り、次に見つかる脆弱性には修正が届かないおそれがある点に注意が必要です。
さくらインターネットも、今後の脆弱性に備えてサポート対象の最新版を使うよう勧めています。
(参照:さくらインターネット「【重要】PHPの脆弱性に関する当社の対応状況について」)
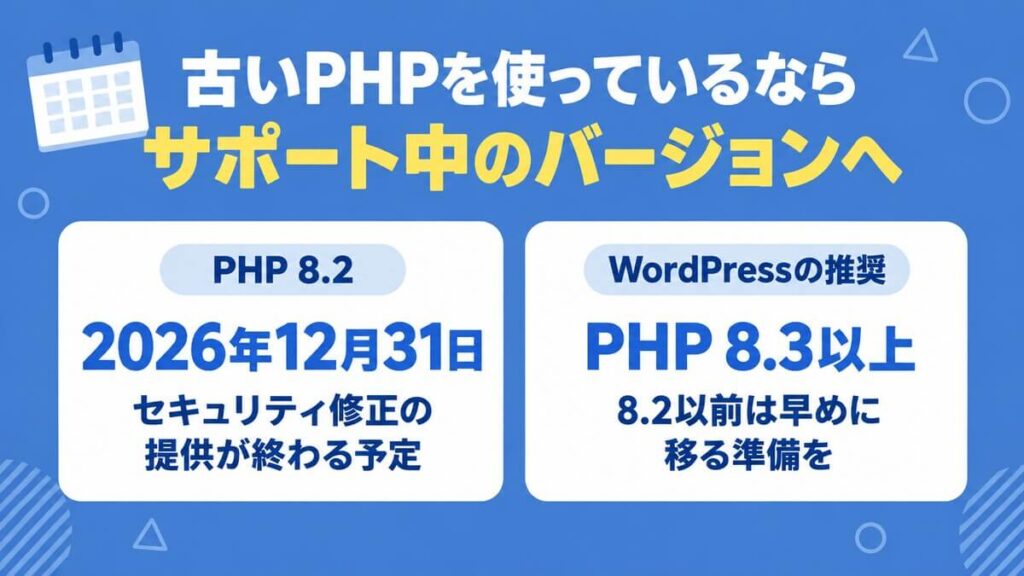
WordPressが推奨しているのは、PHP 8.3以上です。多くのサーバー会社では管理画面からPHPのバージョンを切り替えられますが、テーマやプラグインが新しいPHPに対応していないと、サイトが正しく動かなくなるおそれもあります。
(参照:WordPress.org 日本語「必須要件」)
PHP 8.2も、2026年12月31日でセキュリティ修正の提供が終わる予定です。8.2以前を使っている場合は、早めに8.3以上へ移る準備を始めましょう。
(参照:PHP「Supported Versions」)
切り替える前にはバックアップを取り、テスト用の環境で動作を確かめてから本番に反映するのが安全です。自社での判断が難しい場合は、制作会社や専門家に相談してください。
修正のあとに確かめておきたいこと
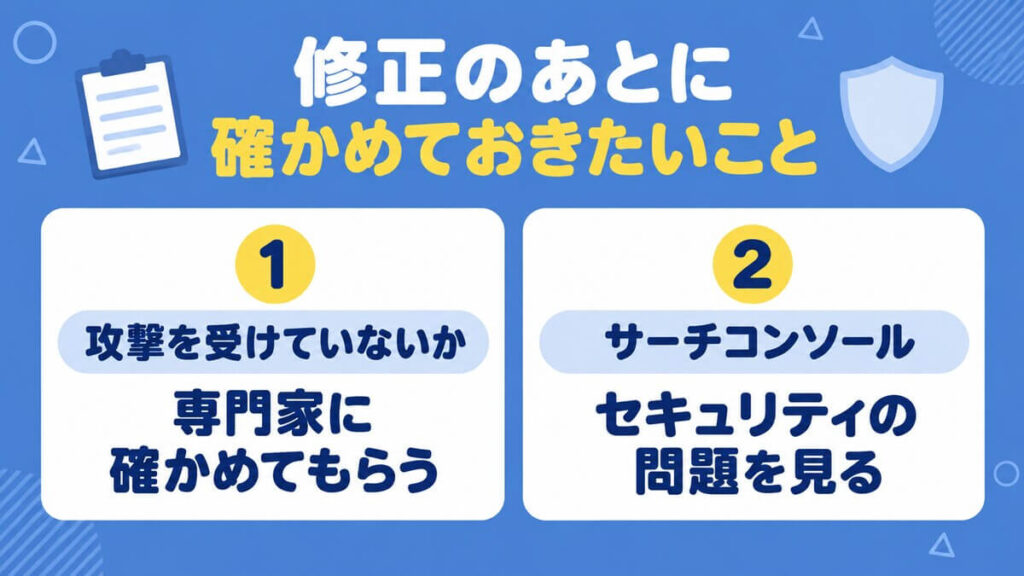
修正が済んでも、それより前に攻撃を受けていた可能性は残ります。最後に、被害がないかを確かめるための2つの方法を見ていきましょう。
1. 攻撃を受けていないか、専門家に確かめてもらう
JPCERT/CCは、修正版への更新とあわせて、攻撃を受けていないかの調査も行うよう呼びかけています。手がかりとして挙げられているのは、サーバーの記録に残る不自然な通信やエラー、PHPの処理が何度も止まった跡などです。
ただし、記録を読み解くには専門の知識が必要で、攻撃の痕跡が残らない場合もあります。
(参照:JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」)
自社だけで判断しようとせず、サーバー会社や制作会社に調べてもらうのが確実です。
2. サーチコンソールの「セキュリティの問題」を見る
サーチコンソールを使っている場合は、メニューにある「セキュリティの問題」のレポートも確かめておきましょう。Googleがサイトのハッキングや、訪れた人に害を及ぼすおそれのある動きを見つけた場合に、その内容が表示されるレポートです。
(参照:Search Console ヘルプ「セキュリティの問題レポート」)
何も表示されていなくても安全が保証されるわけではありませんが、異変に早く気づくための手がかりとして役立ちます。サーチコンソールの使い方は、こちらの記事もあわせてご覧ください。
 Googleサーチコンソールの使い方|検索キーワードの確認から集客の改善まで記事を読む →
変数と文学のスタンス
変数と文学では、ホームページは公開して終わりではなく、安全に使い続けられる状態を保つところまでが大切だと考えています。今回のように土台のソフトウェアに問題が見つかったとき、誰が何をするかが決まっていれば、慌てずに対応できるからです。
Webサイトの制作に加えてサーバーの選定や契約のサポート、公開後の保守・運用(オプション)まで、変数と文学がまとめて対応します。今回の件で自社サイトの状況が分からない方は、PHPのバージョンの確認からお気軽にご相談ください。
まとめ
2026年10月に公表されたPHPの脆弱性は、ログインしなくてもサーバーを操られるおそれがある重大なものです。WordPressで作ったホームページも、PHPが更新されるまでは無関係ではありません。
まずは自社のサイトがどのサーバーで動いているかを確かめ、サーバー会社や制作会社の対応状況を確認しましょう。古いPHPを使っている場合は、この機会にサポート中のバージョンへ移ることをおすすめします。
自社だけで判断が難しい場合は、変数と文学にご相談ください。