 Kenichi
「制作会社から保守契約をすすめられたけれど、本当に必要なのか」と迷っている方も多いでしょう。ホームページは公開したあとも、サーバーやソフトウェアの上で動き続けています。手入れをしないまま放っておくと、ある日突然トラブルが起きても不思議ではありません。
この記事で取り上げるのは、保守で行う作業と、保守をしないと起きることです。自分でできることと任せたほうがいいこと、契約の前に確かめたいことも、公的機関の資料をもとに見ていきましょう。
ホームページの保守とは?
ホームページの保守は、聞き慣れない言葉かもしれません。まずは保守がどのような作業なのかを、3つに分けて整理しておきましょう。
- 1. 保守は「安全に動く状態を守る」ための作業
- 2. 保守で行う主な作業
- 3. WordPressのサイトほど手入れが欠かせない理由
それぞれ解説していきます。
1. 保守は「安全に動く状態を守る」ための作業
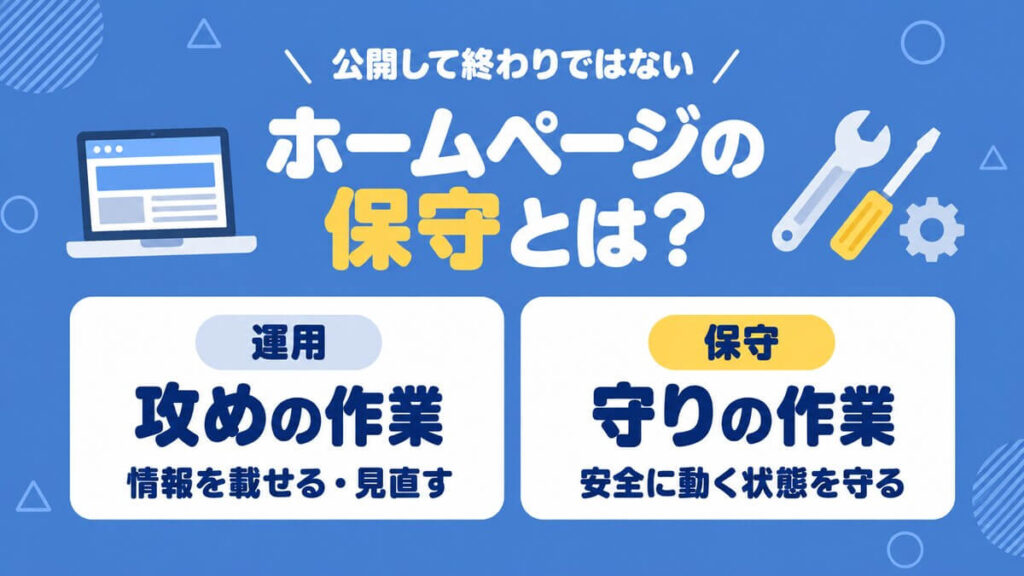
ホームページの保守とは、公開したホームページが安全に正しく動き続けるように手入れをする作業のことです。新しい情報を載せたり、集客のために内容を見直したりする「運用」とは役割が異なります。運用が攻めの作業だとすれば、保守は守りの作業と言えるでしょう。
IPA(情報処理推進機構)は、ホームページは動いているから問題がないように見えても、時間がたつにつれて安全性が下がっていくと説明しています。公開したあとに脆弱性(セキュリティ上の弱点)が新たに見つかり、攻撃に狙われやすくなるためです。
完成した時点では安全だったホームページも、手入れをしなければ少しずつ危うくなっていきます。
(参照:IPA「安全なウェブサイト運営にむけて~企業ウェブサイトのための脆弱性対応ガイド~」)
2. 保守で行う主な作業
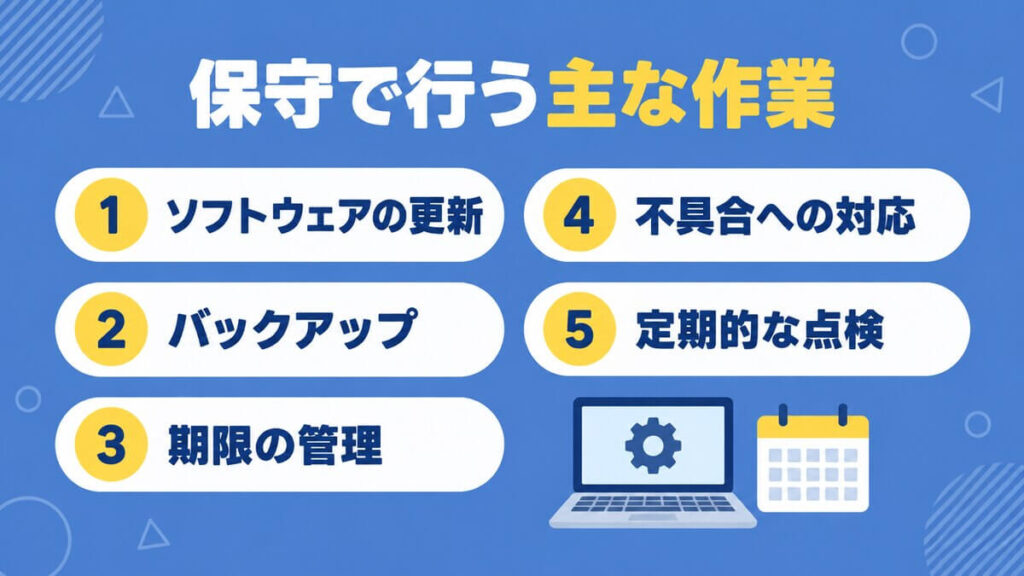
保守で行う作業の範囲は、契約や会社によって異なります。一般的には、次の5つが保守の中心です。
- ソフトウェアの更新
WordPress本体やテーマ、プラグイン、PHPなどを新しいバージョンに保つ - バックアップ
トラブルが起きたときに元へ戻せるよう、データを定期的に保存しておく - 期限の管理
ドメインやSSL証明書、サーバーの契約が切れないように更新する - 不具合への対応
表示の崩れやフォームの不具合、改ざんなどが起きたときに原因を調べて直す - 定期的な点検
不要なアカウントやページが残っていないか、サーバーの記録(ログ)に不審な動きがないかを確かめる
中でも、ソフトウェアの更新は守りの基本です。IPAは、ホームページを構成するソフトウェアに脆弱性が見つかった場合は、バージョンアップなどの対策が必要だとしています。そのためにも、自社のホームページがどのソフトウェアで作られているかを把握しておくことが欠かせません。
(参照:IPA「安全なウェブサイトの運用管理に向けての20ヶ条~セキュリティ対策のチェックポイント~」)
3. WordPressのサイトほど手入れが欠かせない理由
WordPressで作ったホームページは、WordPress本体にテーマやプラグインを組み合わせ、サーバー上のPHPで動いています。どれか1つでも古いまま残っていると、そこが弱点になりかねません。WordPress.orgも、サイトを安全に保つためにプラグインとテーマを常に最新版へ更新するよう案内しています。
本体には、セキュリティのための小さな更新を自動で当てる仕組みがあり、多くのサイトでは管理者が何もしなくても適用されるのが基本です。
一方で、大きな機能の更新は管理画面から操作する必要があり、プラグインやテーマの自動更新も管理者が有効にしなければ動きません。WordPressのサイトは、誰かが定期的に面倒を見る前提で作られていると考えておきましょう。
(参照:WordPress.org「Updating WordPress」、WordPress.org「Plugin and themes auto-updates」)
保守をしないと起きること
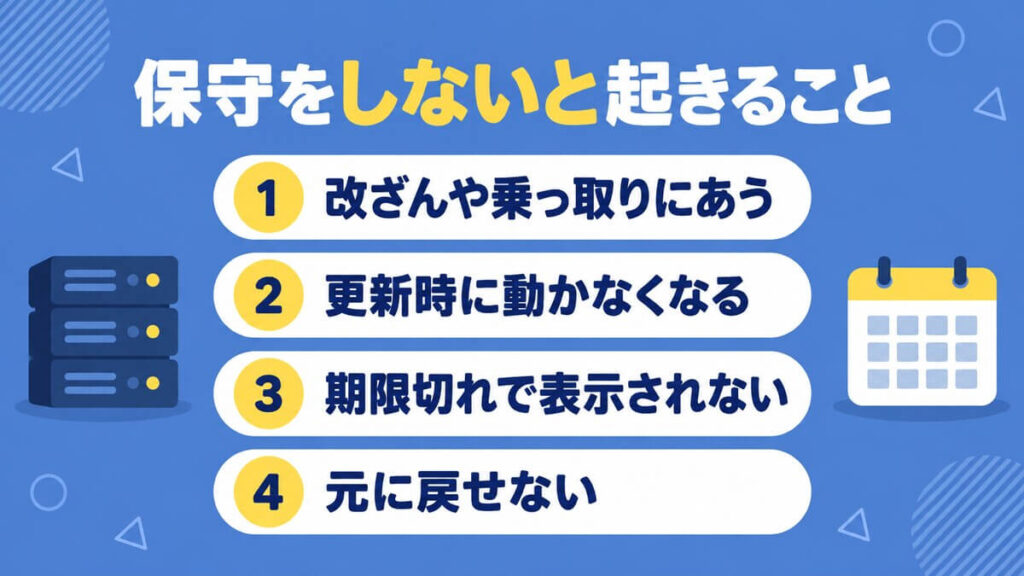
保守をしないまま時間がたつと、ホームページにはさまざまな問題が起こりえます。代表的なものは次の4つです。
- 1. 脆弱性を突かれて、改ざんや乗っ取りにあう
- 2. 古いPHPのまま放置して、いざ更新するときに動かなくなる
- 3. ドメインやSSL証明書の期限が切れて、サイトが表示されなくなる
- 4. 万が一のときに元に戻せない
それぞれ解説していきます。
1. 脆弱性を突かれて、改ざんや乗っ取りにあう
「うちのような小さな会社のホームページは狙われない」と考えるのは危険です。IPAは、攻撃者は企業の規模や知名度に関係なく、無差別にホームページを狙っていると指摘しています。
実際に、脆弱性が元でページの改ざんや個人情報の流出が起きた例も少なくありません。
(参照:IPA「安全なウェブサイト運営にむけて~企業ウェブサイトのための脆弱性対応ガイド~」、IPA「安全なウェブサイトの運用管理に向けての20ヶ条~セキュリティ対策のチェックポイント~」)
IPAが毎年発表している「情報セキュリティ10大脅威」の2026年版でも、組織編で「システムの脆弱性を悪用した攻撃」が4位に入っています。
(出典:IPA「情報セキュリティ10大脅威 2026」)
2026年10月には、ホームページを動かすPHPに重大な脆弱性が見つかり、IPAなどが注意喚起を出しました。脆弱性が見つかる時期は、誰にも予測できません。日ごろから更新できる体制を整えておくことが、いちばんの備えです。
(参照:IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」)
このときの対応は、こちらの記事で詳しく解説しています。
 【2026年10月】PHPの重大な脆弱性とは?Webサイト運営者が今やること記事を読む →
2. 古いPHPのまま放置して、いざ更新するときに動かなくなる
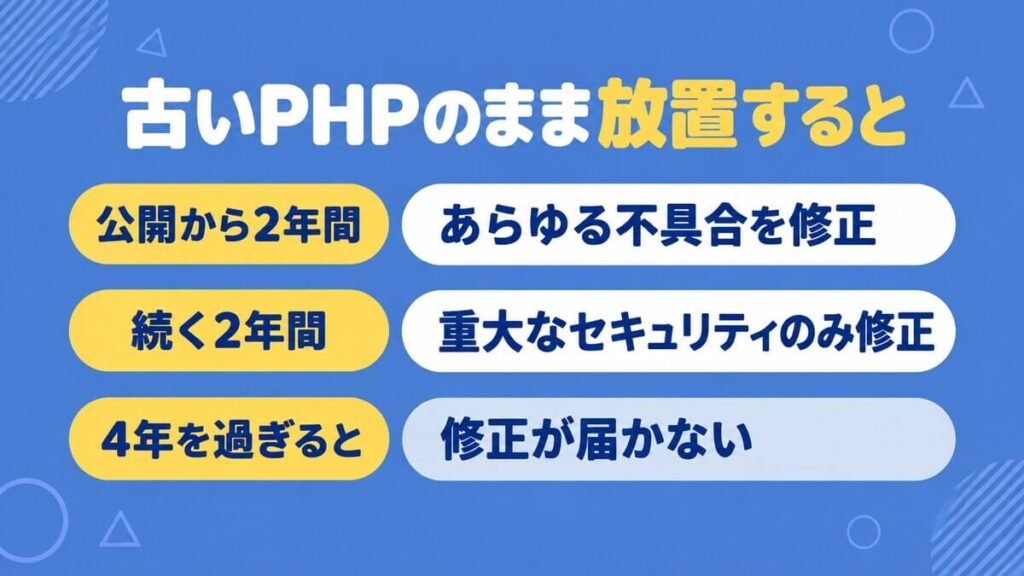
PHPは、開発元が修正を届ける期間がバージョンごとに決まっているソフトウェアです。公開から2年間はあらゆる不具合が直され、続く2年間は重大なセキュリティの問題だけが修正されます。この4年を過ぎたバージョンには、新しい脆弱性が見つかっても修正が届きません。
たとえばPHP 8.2は、2026年12月31日でセキュリティ修正の提供が終わる予定です。WordPressも動作環境としてPHP 8.3以上を推奨しており、サポートが終わったバージョンはサイトを脆弱性にさらすおそれがあるとしています。
(参照:PHP「Supported Versions」、WordPress.org 日本語「必須要件」)
ただし、PHPを新しいバージョンへ切り替えたとたんに、それまで動いていたテーマやプラグインが正しく動かなくなることもあるので注意が必要です。
IPAも、ソフトウェアをバージョンアップする前には動作を検証するよう求めています。更新を先送りにするほど、いざ切り替えるときの確認と手直しは大がかりになりがちです。
(参照:IPA「安全なウェブサイトの運用管理に向けての20ヶ条~セキュリティ対策のチェックポイント~」)
3. ドメインやSSL証明書の期限が切れて、サイトが表示されなくなる
ドメインは、ホームページやメールアドレスに使う「住所」のようなものです。更新の手続きを忘れて期限が過ぎるとドメイン名は廃止され、そのドメインを使ったホームページやメールも使えなくなります。
JPドメイン名を管理するJPRSによると、廃止されたドメイン名は一定期間を過ぎると第三者でも登録できるようになるとのことです。そのまま第三者に取られ、詐欺サイトやなりすましメールに悪用されるおそれもあると、JPRSは注意を呼びかけています。
(参照:JPRS「ドメイン名の廃止に関する注意」)
SSL証明書は、ホームページとの通信を暗号化し、サイトの身元を証明するための電子的な証明書です。期限が切れたサイトを開くと、ブラウザにはページの代わりに警告が出ます。
(参照:Firefox ヘルプ「潜在的なセキュリティリスク警告のエラーコードについて」)
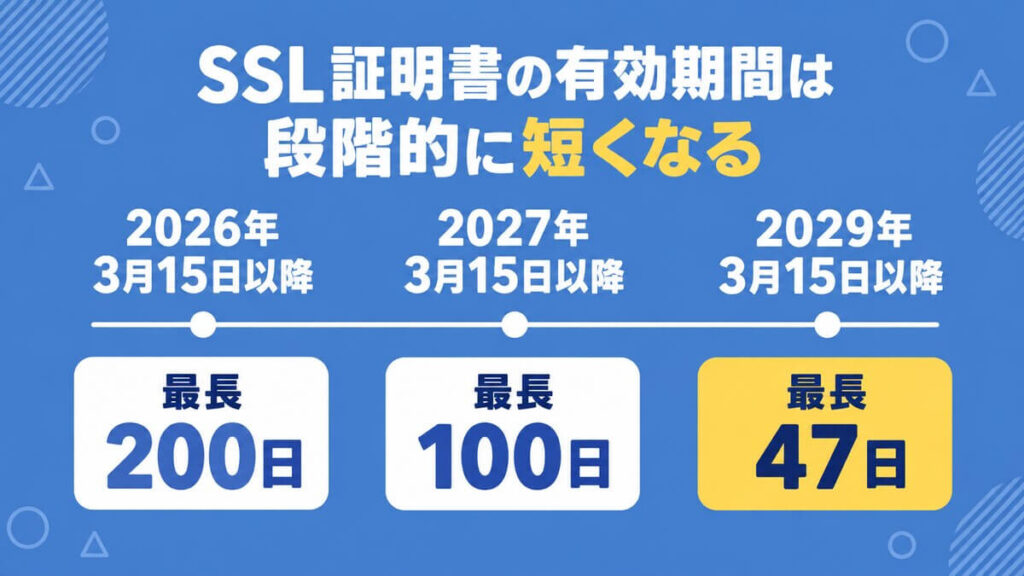
しかも、証明書の有効期間は段階的に短くなる方向です。業界のルールを定めるCA/Browser Forumの基準では2026年3月15日以降は最長200日、2027年3月15日以降は100日、2029年3月15日以降は47日と決まっています。
更新の回数が増えるほど、自動で更新される仕組みになっているかを確かめておくことが大切です。
(出典:CA/Browser Forum「Baseline Requirements」)
4. 万が一のときに元に戻せない
改ざんや操作ミス、更新の失敗などで、ホームページのデータが壊れるのは珍しいことではありません。WordPressの公式ドキュメントによると、データベースが消えたり壊れたりすると、書きためた記事をすべて失うおそれがあるとのことです。
反対に、正しいバックアップがあれば、すばやく元の状態に戻せると説明しています。注意したいのは、WordPressのバックアップにはデータベースとファイルの両方が必要な点です。
片方だけでは、サイトを完全に元へ戻せません。バックアップは取るだけでなく、いざというときに戻せるかまで確かめておいてはじめて意味があります。
(参照:WordPress Developer Resources「Backups」)
自分でできることと、任せたほうがいいこと
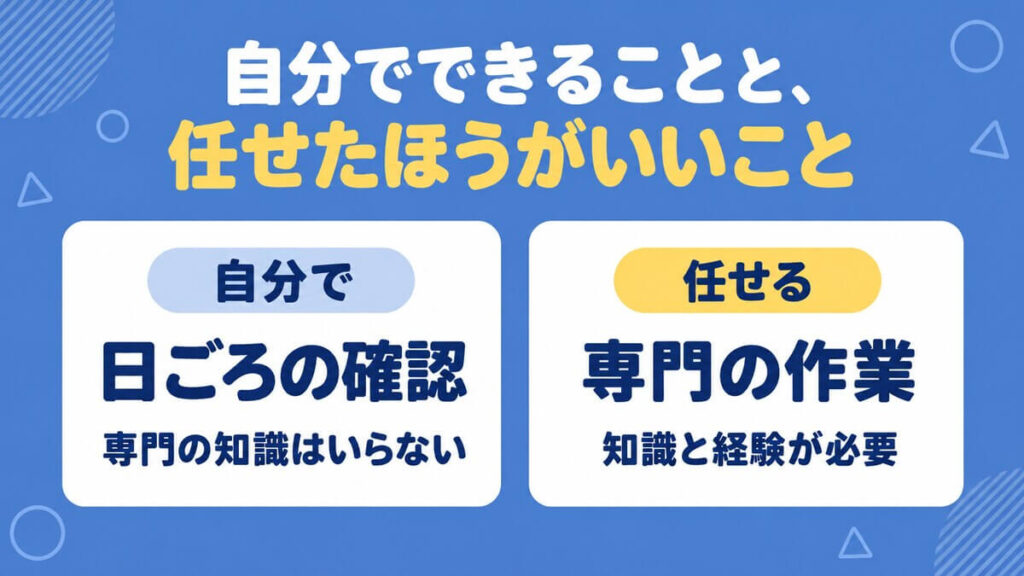
保守のすべてを自分で抱える必要はありません。自社でできることは自社で行い、専門の知識が必要な作業は任せる、という分け方が現実的です。
1. 自分でできること
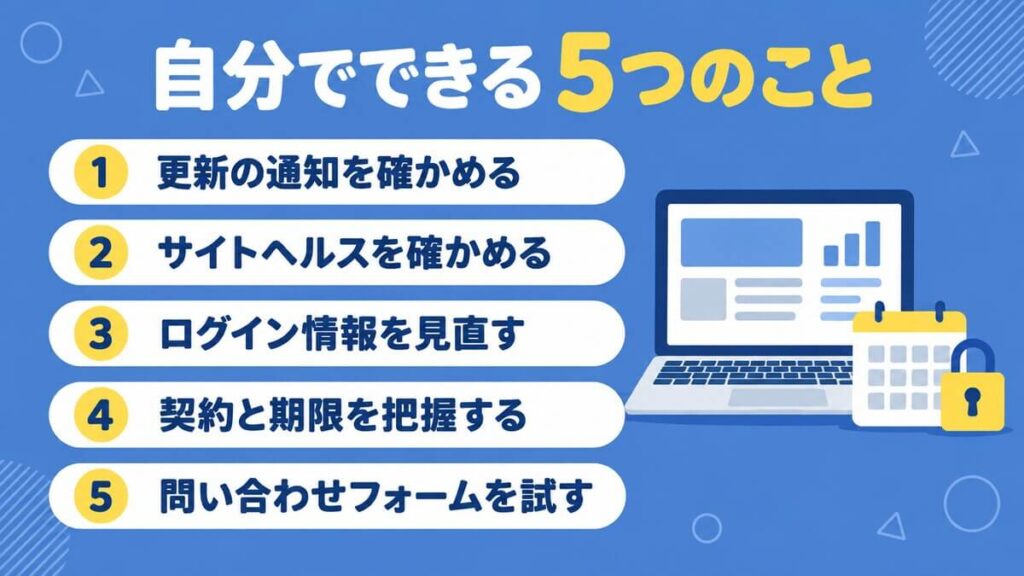
次の5つは、専門の知識がなくても日ごろから取り組めます。
- 更新の通知を確かめる
WordPressの管理画面で「ダッシュボード」の「更新」を開き、更新が止まっていないかを見る - サイトヘルスを確かめる
「ツール」の「サイトヘルス」を開き、「ステータス」に重大な問題が出ていないかを見る - ログイン情報を見直す
推測されにくいパスワードにし、使っていないアカウントを削除する - 契約と期限を把握する
ドメインやサーバー、SSL証明書の契約者と更新日を一覧にしておく - 問い合わせフォームを試す
月に1回ほど実際に送信し、メールが届くかを確かめる
管理画面の名前や場所はWordPressのバージョンによって変わる場合があるため、目安としてご覧ください。サイトヘルスの「ステータス」には、セキュリティやパフォーマンスにかかわる重大な問題と、改善をすすめる項目が分けて表示されます。
(参照:WordPress.org「Updating WordPress」、WordPress.org「Site Health screen」)
ログイン情報の管理は、IPAのチェックポイントでも挙げられている基本の対策です。特に管理者のアカウントは悪用されやすいため、単純なパスワードを使っていないかを確かめておきましょう。
(参照:IPA「安全なウェブサイトの運用管理に向けての20ヶ条~セキュリティ対策のチェックポイント~」)
ドメインの登録者と有効期限は、JPドメイン名であればJPRSのWHOISで調べられます。名義が自社になっているかは、後述する保守契約の確認でも大切なポイントです。
(参照:JPRS「JPRS WHOISで確認できること」、JPRS「JPRS WHOIS検索結果の表示例」)
問い合わせフォームは、見た目に問題がなくてもメールが届かなくなっていることがあります。問い合わせを取りこぼさないためにも、定期的に試しておくと安心です。
サーチコンソールを使っているなら、「セキュリティの問題」のレポートも見ておきましょう。Googleがサイトのハッキングなどを見つけた場合に、その内容が表示されます。
(参照:Search Console ヘルプ「セキュリティの問題レポート」)
サーチコンソールの使い方は、こちらの記事もあわせてご覧ください。
 Googleサーチコンソールの使い方|検索キーワードの確認から集客の改善まで記事を読む →
2. 任せたほうがいいこと
一方で、次のような作業には専門の知識と経験が求められます。
- PHPのバージョンアップ
切り替えの前後で、テーマやプラグインが正しく動くかを確かめながら進める - 更新後の不具合への対応
プラグインやテーマの更新で表示が崩れたり機能が止まったりしたときに、原因を調べて直す - バックアップからの復元
データベースとファイルを正しく戻し、元どおりに動くかを確かめる - 改ざんされたときの復旧
原因になった脆弱性を見つけて直し、被害の範囲を調べる
どれも手順を誤ると、サイトが表示されなくなったり被害が広がったりするおそれがある作業です。
IPAは、改ざんなどの被害にあった場合はウイルスを取り除くだけでなく、原因になった脆弱性まで直すよう求めています。自社で対処できないときは、専門家に相談するのも有効な手段です。
(参照:IPA「安全なウェブサイト運営にむけて~企業ウェブサイトのための脆弱性対応ガイド~」)
自社で抱えきれない作業をはっきりさせておけば、どこまでを保守契約で任せるべきかも見えてきます。
保守契約を結ぶ前に確かめたいこと
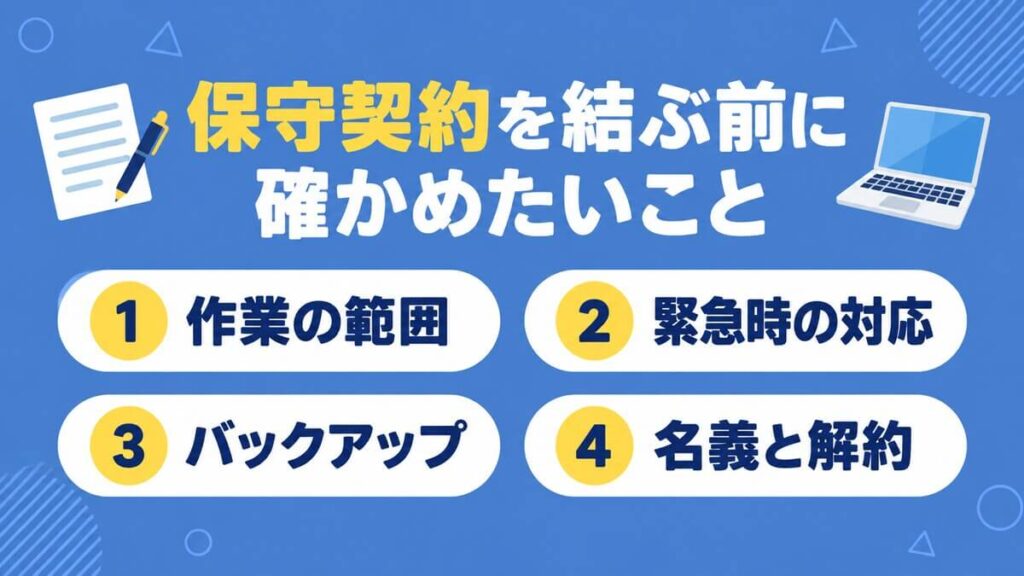
保守を制作会社などに任せる場合は、契約の中身をよく確かめてから結びましょう。特に見ておきたいのは、次の4つです。
- 1. 作業の範囲
- 2. 緊急時に誰がいつ対応するか
- 3. バックアップの頻度と保管場所
- 4. ドメイン・サーバーの名義と、解約するときのデータの扱い
それぞれ解説していきます。
1. 作業の範囲
「保守」に含まれる作業は、会社や契約によって大きく異なります。月額の費用だけで比べず、どの作業までが含まれているかを一つずつ確かめましょう。
IPAも、ホームページの対策を外部に任せるときは委託先の作業範囲を確認し、約束した内容を文書に残すよう勧めています。
サーバー会社が引き受けている対策もあるため、サーバー会社と制作会社、自社の役割をそれぞれはっきりさせておくことが大切です。保守契約を結んでいるから安心と考えず、何をしてもらえる契約なのかを把握しておきましょう。
(参照:IPA「安全なウェブサイト運営にむけて~企業ウェブサイトのための脆弱性対応ガイド~」、IPA「安全なウェブサイトの運用管理に向けての20ヶ条~セキュリティ対策のチェックポイント~」)
2. 緊急時に誰がいつ対応するか
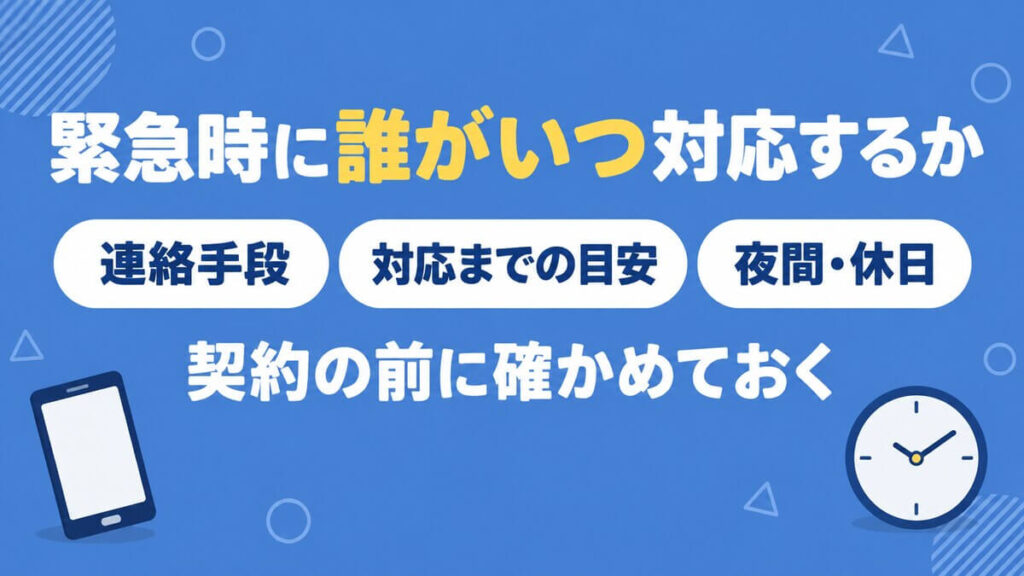
脆弱性が公表されたときは、時間との勝負です。2026年10月のPHPの脆弱性では、すぐに対策できない場合はサービスの一時停止が必要かを判断するよう、IPAが求めました。
(参照:IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」)
こうした判断を急に迫られても、誰が決めるのかが決まっていなければ対応が遅れてしまいます。IPAが勧めているのは、トラブルが起きたときの連絡先と、公開を止めるかどうかを判断する人を前もって決めておくことです。
契約の前に、緊急時の連絡手段と対応までの目安、夜間や休日の扱いを確かめておきましょう。
(参照:IPA「安全なウェブサイト運営にむけて~企業ウェブサイトのための脆弱性対応ガイド~」)
3. バックアップの頻度と保管場所
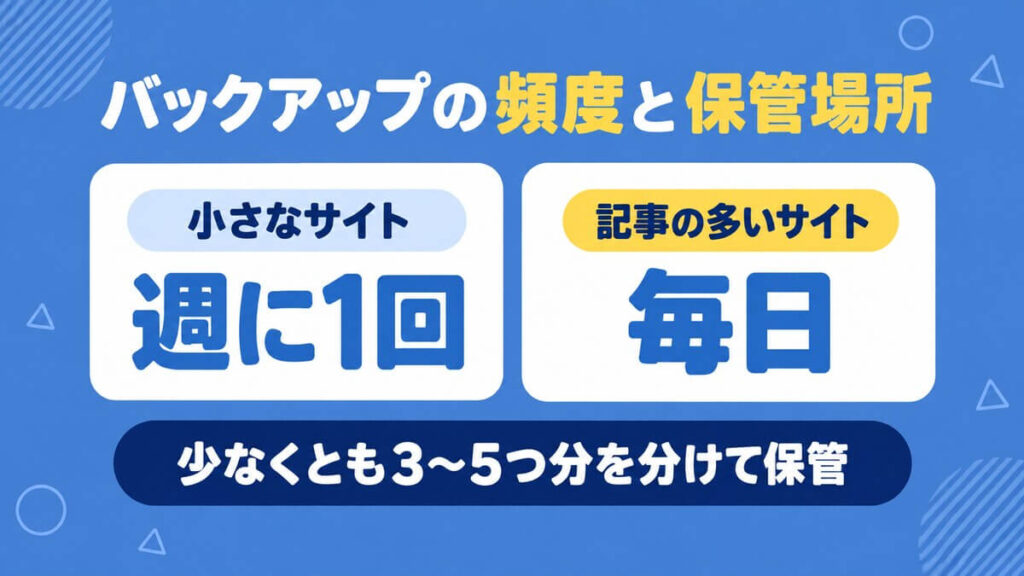
バックアップを取る頻度と、保存しておく場所も確かめておきたいポイントです。WordPressの公式ドキュメントでは、記事の少ない小さなサイトなら週に1回、記事の多いサイトなら毎日のバックアップを目安に挙げています。
少なくとも直近の3〜5つ分を、サーバーとクラウド、手元のパソコンなどに分けて保管しておくのが安全とのことです。
(出典:WordPress Developer Resources「Backups」)
サーバーの機能で自動のバックアップを取っている場合も、どのくらい前まで戻せるのかを確かめておくと安心でしょう。
4. ドメイン・サーバーの名義と、解約するときのデータの扱い
ドメインやサーバーを制作会社の名義で契約している場合は、解約や乗り換えのときに手続きが必要になることがあります。契約者が誰なのか、解約するときにサイトのデータやドメインを引き渡してもらえるのかを、契約の前に確かめておきましょう。
デザインやデータの権利の扱いについては、こちらの記事もあわせてご覧ください。
 デザインの著作権はデザイナー?依頼者?発注前に知るべき権利とデータの話記事を読む →
変数と文学のスタンス
変数と文学では、ホームページは公開して終わりではなく、育てながら守り続けるものだと考えています。どれだけ良いサイトを作っても、安全に使い続けられなければ集客の土台にはなりません。
制作の段階では、ドメインの取得やサーバーの選定・契約のサポート、SSLの設定まで変数と文学がまとめて対応します。
公開後は、お客さま自身で更新できる仕組みと操作のマニュアルを用意し、保守・運用サポート(オプション)で安全な状態を保つお手伝いも可能です。今の保守契約で何をしてもらえているのか分からない方は、契約内容の確認からお気軽にご相談ください。
 Webサイト制作ページを見る →
まとめ
ホームページの保守は、公開したサイトを安全に動かし続けるための作業です。更新やバックアップ、期限の管理を怠ると、改ざんやサイトの停止といったトラブルにつながりかねません。
まずは自分でできることから始め、専門の知識が必要な作業は範囲をはっきりさせたうえで任せましょう。保守契約の中身に不安がある場合は、変数と文学にご相談ください。